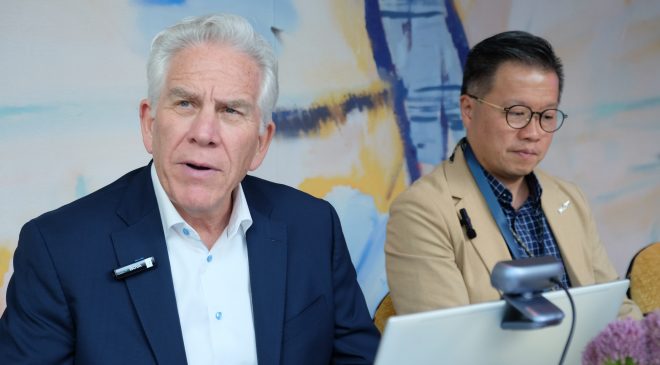
面對人工智能與自主智能體應用衍生的資訊安全風險,身分安全方案供應商 SailPoint 提倡以零常設權限架構取代傳統審批。該公司行政總裁暨創辦人 Mark McClain(上題左)指出,現代企業正過渡至由人類、機器身分與自主智能體組成的混合工作模式。調查顯示,超過 90% 的跨國企業曾遭遇與身分認證相關的資訊安全事件,攻擊者多利用社交工程或竊取憑證取得合法權限進入系統,反映主要的網絡攻擊途徑已由系統漏洞轉移至身分認證層面。
在企業運算環境中,除了影子資訊科技與影子人工智能外,目前更衍生出缺乏監管的影子智能體。包含應用程式介面權杖、服務帳戶及自動化流程在內的非人類身分,在內部系統的數量已遠超人類員工,目前平均比例達 45 比 1,未來兩年可能攀升至 100 比 1 甚至更高。這類智能體與權杖增長迅速,並直接連接企業代碼庫或雲端環境,容易成為防禦盲點。為此,SailPoint 透過收購資訊安全企業 Entro Security,將非人類身分的探索發現能力擴展至 1,200 多種類型,協助企業盤點散落在系統內的各類憑證與密鑰。
傳統的身分治理偏向行政審批,流程以天或週為單位,難以配合自動化系統的運作速度。SailPoint 提出由零信任模式過渡至零常設權限,實施微秒級的動態即時授權,結合時間、地點與行為脈絡即時審查單次存取權限。針對過往開源社群發生的越權事件,系統在智能體建立時會鎖定其原始意圖,一旦偵測到跨越邊界或產生異常行為,便會觸發微秒級的暫停或緊急熔斷機制。對於業界出現放緩人工智能發展的聲音,Mark McClain 認為關鍵在於建立正確的安全護欄,並在模型推出前確保通過測試,而非單純叫停技術發展。
在亞太及大中華區戰略方面,SailPoint 香港及澳門董事總經理戴健慶(Simon,圖右)則指出,區域內企業對身分治理的需求正轉化為實質增長,包括澳門大型綜合度假村等機構均積極部署相關戰略以配合業務發展。Mark McClain 表示,目前亞太及日本市場貢獻約 7% 至 8% 的年度經常性收入,未來目標是將該區佔比提升至全球業務的 15%。為符合資料主權要求,公司持續投資 AWS 雲端樞紐,並在東京、新加坡及孟買部署產品環境。針對資源有限的中小企業,公司正與託管服務供應商合作,將身分治理能力打包成服務,以支援相關企業建立防護網。


